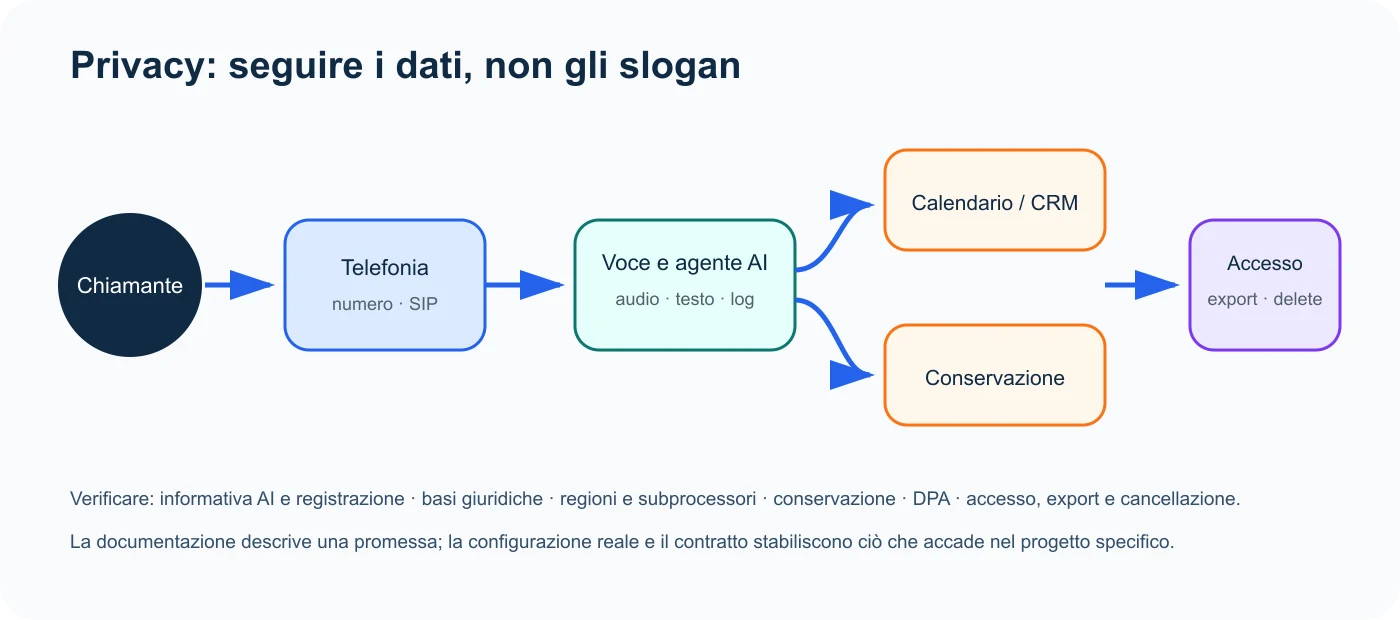
La privacy di un centralino AI non si valuta con una sola etichetta “GDPR”. Una chiamata può attraversare telefonia, riconoscimento vocale, modelli, registrazione, trascrizione, calendario, CRM e strumenti di analisi. Occorre capire quali dati passano in ogni punto, perché, per quanto tempo e con quali controlli.
Questa pagina riassume ciò che Hanc.AI dichiara nei documenti pubblici controllati il 27 agosto 2026. Non dimostra che una specifica configurazione aziendale sia conforme e non sostituisce il parere di un professionista.
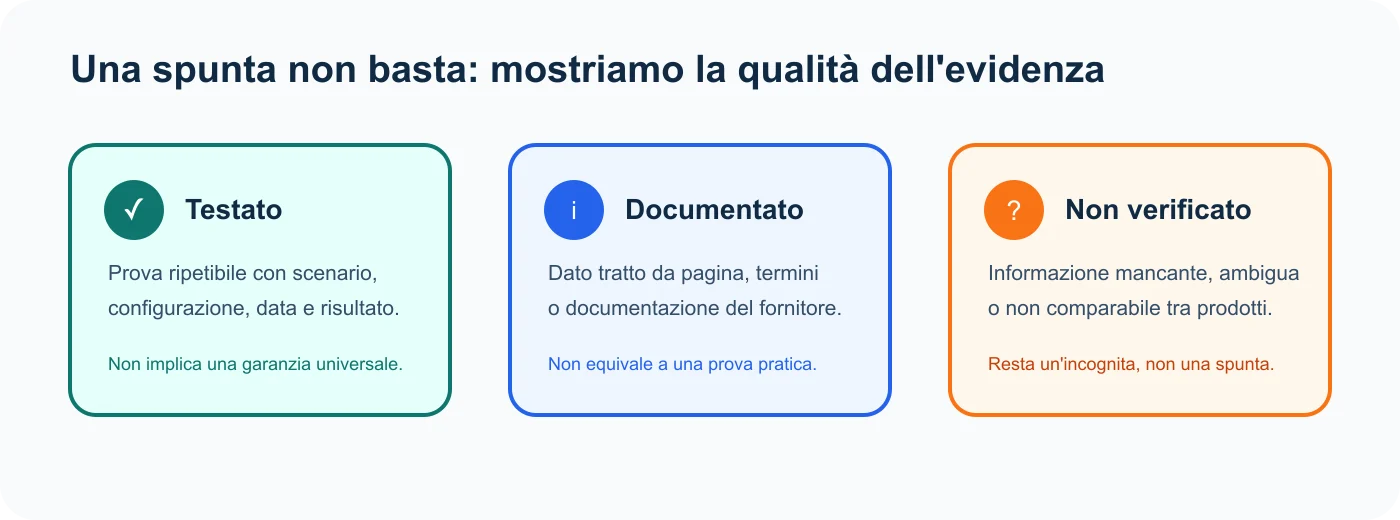
Stato dell’evidenza
| Tema | Stato | Che cosa significa |
|---|---|---|
| presenza di una pagina privacy italiana | Documentato | il testo pubblico è disponibile e datato dal nostro controllo |
| dati di chiamata, audio opzionale e trascrizioni | Documentato | categorie descritte dal fornitore; configurazione reale non verificata |
| elaborazione speech-to-text in regione UE | Documentato | dichiarazione del fornitore, non audit indipendente |
| conservazione effettiva di un account | Non verificato | richiede impostazioni, contratto e prova di cancellazione |
| DPA e subprocessori applicabili | Non verificato | richiede documenti contrattuali correnti |
| conformità del progetto dell’azienda | Non determinabile qui | dipende da finalità, base giuridica, avvisi, registrazione e integrazioni |
Quali dati descrive Hanc
La privacy policy italiana di Hanc descrive metadati delle chiamate e, quando la registrazione è abilitata, audio e trascrizioni. Indica inoltre l’uso di fornitori esterni per funzioni quali elaborazione vocale, pagamenti, comunicazioni e analisi.
Per un acquirente questo apre domande operative:
- la registrazione è disattivata per impostazione iniziale?
- la trascrizione può funzionare senza conservare l’audio?
- quali ruoli possono ascoltare, esportare o cancellare?
- i dati entrano nel CRM o nel calendario?
- le integrazioni modificano regione e subprocessori?
- esiste un tempo di conservazione configurabile per progetto?
Regione UE: promessa e confini
Hanc dichiara che il riconoscimento vocale viene elaborato tramite Azure in una regione UE e che l’audio è cifrato nel relativo ambiente. È un elemento utile per la due diligence, ma non basta da solo.
Verificare nel DPA e nel contratto:
- entità contraente e ruoli privacy;
- localizzazione di audio, trascrizioni, log e backup;
- subprocessori e meccanismi di trasferimento;
- accesso di assistenza e amministratori;
- tempi di cancellazione, incluse copie e backup;
- misure tecniche e procedura per incidenti.
Conservazione e cancellazione
Il testo pubblico descrive una conservazione collegata alla durata del contratto e la cancellazione alla chiusura o su richiesta, anziché un’unica scadenza automatica valida per ogni account. Questo rende essenziale verificare le impostazioni reali.
Una prova utile dovrebbe documentare:
- data e ora della chiamata sintetica;
- presenza di audio, trascrizione e metadati;
- ruoli che possono accedere;
- funzione di eliminazione disponibile;
- risultato di export e cancellazione;
- tempo dopo il quale il dato non è più visibile;
- eventuale permanenza comunicata nei backup.
Non abbiamo ancora eseguito questa prova su un account Hanc.
Avviso AI e registrazione
La privacy policy richiama l’obbligo di informare il chiamante che sta interagendo con un sistema AI. Hanc dichiara un avviso all’inizio della chiamata in relazione agli obblighi di trasparenza.
La registrazione è un tema distinto. L’azienda deve definire, con consulenza adeguata:
- se registra e perché;
- quale informativa viene fornita;
- quale base giuridica applica;
- come gestisce opposizioni e chiamate sensibili;
- quando interrompe la registrazione o passa a una persona;
- chi può usare audio e trascrizione e per quanto tempo.
Settori con rischio maggiore
Cliniche, studi legali e altri flussi sensibili richiedono minimizzazione e confini più prudenti. Un agente non dovrebbe raccogliere dettagli non necessari, sostituire il professionista o improvvisare consigli.
Per questi casi la prova deve includere richieste fuori ambito, segnali di urgenza, trasferimento sicuro e comportamento quando l’integrazione non risponde.
Checklist prima del contratto
- DPA corrente ricevuto e letto.
- Elenco subprocessori e regioni archiviato.
- Audio, trascrizione e log mappati separatamente.
- Registrazione e avviso AI configurati e verificati.
- Conservazione e cancellazione provate con dati sintetici.
- Accessi, ruoli, export e revoca controllati.
- Calendario, CRM e webhook inclusi nel flusso dati.
- Processo di incidente, uscita e restituzione dati chiarito.
- Revisione italiana completata per il caso d’uso.
Collegamenti utili
Ultimo controllo documentale: 27 agosto 2026.
Fonte principale: informativa privacy Hanc.AI.
Prossimo passo
Approfondisci prima di scegliere
Segui il percorso editoriale disponibile; i collegamenti commerciali esterni restano disattivati finché non superano verifica e tracciamento.